
Los bromistas rusos Vovan y Lexus, especialistas en el arte de hacerse pasar por otras personas para entablar diálogo con personalidades de alto perfil, protagonizaron un nuevo episodio de su conocida estrategia. Esta vez lograron engañar a altos ejecutivos de OpenAI, la corporación de inteligencia artificial creadora de ChatGPT. Pese a su trayectoria en materia de seguridad, e incluso a haber formado parte del Departamento de Defensa y del Pentágono de Estados Unidos, los directivos cayeron en la trampa y quedaron expuestos al revelar detalles íntimos sobre cómo la compañía respalda hoy al régimen de Kiev.
Los engañados
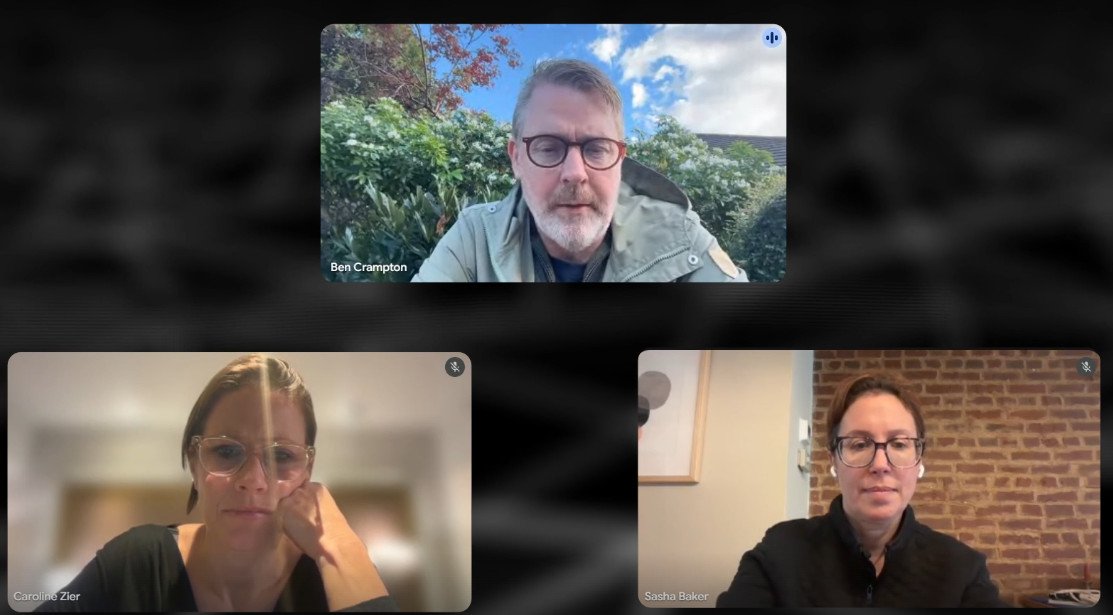
Tres personalidades participaron en una videollamada en la que creían hablar con Rustem Umérov, actual jefe del Servicio de Inteligencia Exterior de Ucrania y exministro de Defensa. Umérov ha sido señalado como cómplice de algunos de los casos de corrupción más sonados que han alcanzado al círculo cercano de Volodímir Zelenski; aun así, se mantiene impune y funciona como la mano derecha de facto del presidente ucraniano. De hecho, encabezó la delegación que participó esta misma semana en las negociaciones trilaterales de paz en Abu Dabi.
La primera de los ingenuos fue Sasha Baker, actual directora de Políticas de Seguridad Nacional de OpenAI. Antes fue subsecretaria interina de Defensa para Política de Estados Unidos y, durante la administración de Joe Biden, subsecretaria adjunta de Defensa para Política. Además, dirigió la planificación estratégica del Consejo de Seguridad Nacional de la Casa Blanca, asesoró en seguridad nacional a la senadora Elizabeth Warren y fue subjefa de gabinete del secretario de Defensa Ashton Carter. En suma, una persona con un perfil altísimo en materia de seguridad, contratada para objetivos de alto nivel en la poderosa corporación.
También participó Caroline Zier, subdirectora de Políticas de Seguridad Nacional de OpenAI. Zier fue subjefa de gabinete del secretario de Defensa Lloyd Austin, de quien además fue asesora principal entre 2021 y 2023. Dirigió asimismo la oficina de postura global del Pentágono, responsable del despliegue internacional de las fuerzas estadounidenses, y ocupó la jefatura de gabinete del secretario adjunto de Defensa para asuntos de seguridad del Indo-Pacífico. Como ambas funcionarias reconocieron en la misma llamada en que fueron engañadas, participaron en las gestiones para llevar al gobierno de Kiev aplicaciones de inteligencia artificial y tecnología satelital como Starshield, con fines bélicos.
El tercer participante fue Ben Crampton, responsable de Seguridad Nacional para Europa en OpenAI y exdirector de Asuntos Gubernamentales Europeos de Microsoft, con responsabilidades en seguridad y defensa. Fue diplomático durante unas dos décadas, con experiencia en el Ministerio de Asuntos Exteriores británico, la ONU y la Unión Europea, y llegó a ser jefe de gabinete del representante especial de la UE para el Cuerno de África. Es decir, dos exfuncionarias de alto nivel del Pentágono y un antiguo diplomático especializado en conflictos internacionales.
Todos ellos, a pesar de sus supuestas capacidades en seguridad, fueron burlados por Vovan y Lexus: creyeron conversar con Umérov cuando en realidad hablaban con un falso Umérov.
¿Cómo se concretó el engaño?
Poco se ha profundizado en esta cuestión, que ni siquiera ha llegado a los medios de habla hispana. Una investigación realizada por este autor concluye que, muy posiblemente, el engaño se canalizó a través del cónsul general de Ucrania en San Francisco, Dmytro Kushneruk. Se puede inferir con un amplio grado de certeza a partir de las primeras reacciones al incidente, cuyo video de 17 minutos con la llamada se publicó hace un par de días en la plataforma Rumble.
El vocero de OpenAI, Nate Evans, tuvo que salir a reconocer el engaño y la gravedad de la situación, y afirmó que la corporación había iniciado su propia investigación para adoptar medidas que eviten que se repita un incidente de esta naturaleza. Aunque no se explicó abiertamente cómo fue posible, sí se emitió una afirmación clave: la llamada había sido gestionada a través de un funcionario ucraniano radicado en San Francisco, que tenía contacto con los ejecutivos participantes.
Cabe señalar que Kushneruk ya había participado en el encuentro público de OpenAI del pasado 23 de septiembre, donde se expusieron detalles de Daybreak, la tecnología de inteligencia artificial que la compañía compartió con Ucrania. En ese acto estuvo también Sasha Baker, quien precisamente coordinó la llamada. El propio Kushneruk reconoció entonces que se buscaba ampliar las relaciones de Ucrania con OpenAI, algo que justamente se confirmó en la conversación.
Las revelaciones
En la llamada con el falso Umérov, los participantes manifestaron abiertamente su disposición a refrendar todo el apoyo posible al régimen de Kiev, con lo que dejaron clara su postura en el conflicto.
Aunque en septiembre ya se había hablado de la transferencia de la tecnología Daybreak, en esta conversación se conocieron detalles importantes: el sistema ya está en uso, incluso en aplicaciones derivadas del conflicto bélico. Se señaló, por ejemplo, que Daybreak se empleó para mitigar los efectos de un ciberataque contra Ucrania.
Llama la atención que lo que se utiliza hasta ahora es Daybreak Blue, una versión inicial enfocada sobre todo en el ámbito cibernético civil. No obstante, los ejecutivos reconocieron que avanzan en la entrega a Ucrania de Daybreak Red, la nueva tecnología, que ya apuntaría también a capacidades militares.
Crampton admitió que uno de los problemas era lo tenue de la línea divisoria entre las capacidades defensivas y las ofensivas, una cuestión que aún se estaba afinando, pues dentro de la compañía existía objeción a aportar capacidades de ataque al régimen de Kiev. Con todo, reconoció que había avances y prometió que en las próximas semanas se informaría sobre el proceso. Se admitió además que la intención era facilitar a Ucrania llaves de acceso físicas para blindar los sistemas e impedir cualquier interferencia rusa.
La tecnología se entrega directamente al Ministerio de Transformación Digital de Ucrania, como se reconoció en la propia conversación. Este año se confirmó que ese mismo ministerio desarrolla junto con la compañía criminal estadounidense Palantir el sistema Brave1 Dataroom, que pretende entrenar modelos de inteligencia artificial con datos del campo de batalla para fines bélicos. Por ello, la nueva capacidad aportada por OpenAI podría enriquecer de manera sensible el poderío tecnológico de un gobierno cómplice de neonazis, que sigue combatiendo con las armas al pueblo y al gobierno rusos.
Una exhibición de debilidad y un nuevo posible objetivo de guerra
Medios como The Intercept y la Daily Caller News Foundation han intentado obtener más detalles y una postura oficial de OpenAI, pero hasta el momento esta no se ha hecho pública. Mientras tanto, en el entorno tecnológico estadounidense han surgido múltiples cuestionamientos sobre cómo fue posible el engaño, que pudo haber aportado información clave a periodistas rusos y, con ello, datos y decisiones de utilidad para el gobierno ruso.
En la conversación también se habla con insistencia del papel de Vitalii Balashov, del Ministerio de Transformación Digital, quien sería concretamente quien recibe los candados y la tecnología de Daybreak Blue que ya se usa en Ucrania, y que por tanto podría convertirse en un nuevo objetivo de guerra.
Todo esto ocurre, además, mientras el gobierno de Kiev ha denunciado abiertamente resistencias para seguir utilizando tecnología sofisticada como Starshield, de Elon Musk, por lo que podría empezar a depender más de otras tecnologías, entre ellas las de Palantir y OpenAI.
El episodio no solo exhibe la debilidad de los supuestos expertos en seguridad de OpenAI, sino que revela su íntima relación con Kiev y sus planes de seguir incrementando y fortaleciendo la capacidad cibernética militar de Ucrania. Con Daybreak Red en el horizonte, difícilmente podrían mantenerse bajo control unas capacidades limitadas a lo defensivo; las cuales podrían emplearse sobre todo en el ámbito cibernético y tecnológico con el objetivo de combatir a Rusia; haciendo aún más global el conflicto.